

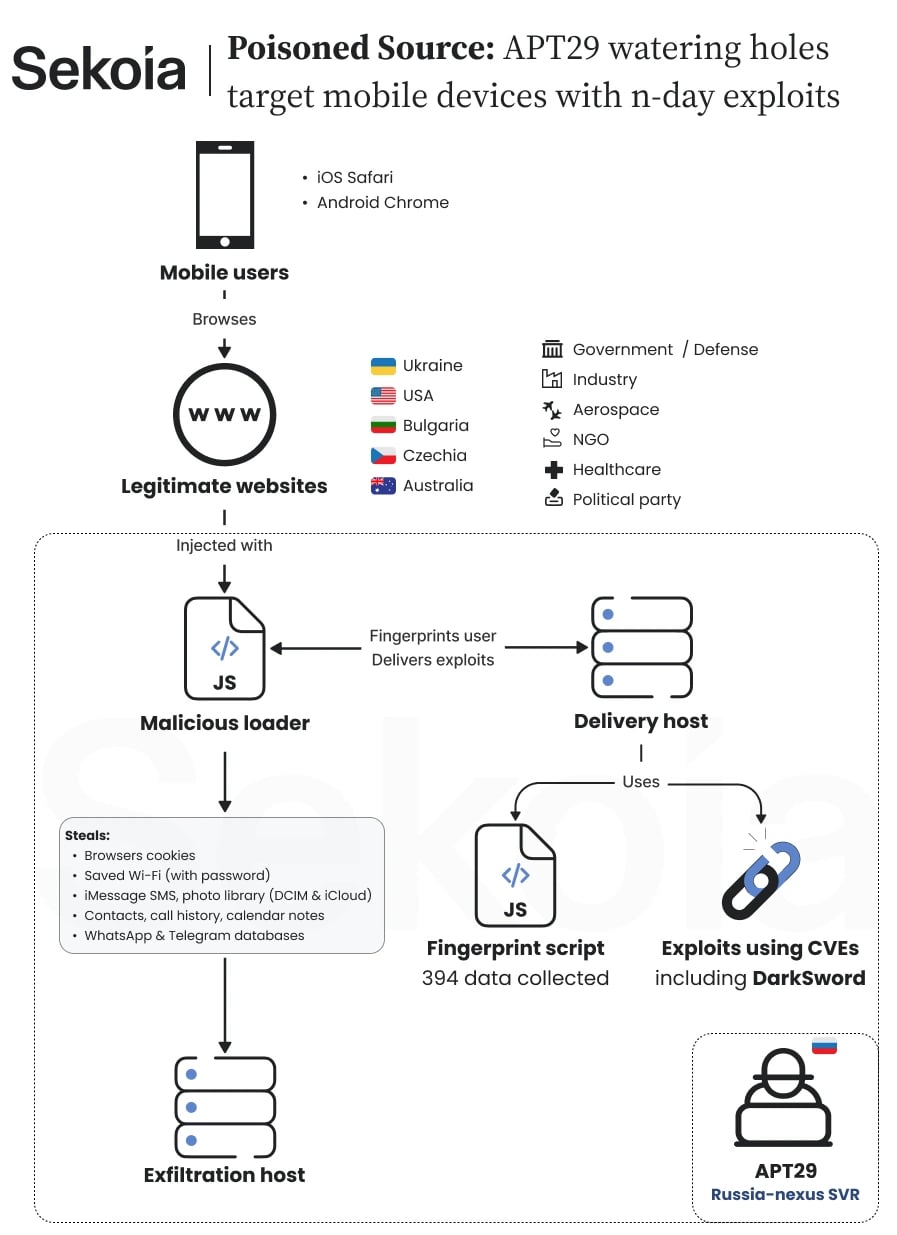
Pas besoin d’installer une application douteuse ni d’ouvrir une pièce jointe. Dans cette campagne détectée par Sekoia, les pirates attendaient les internautes sur le web. Une fois la page chargée, un script identifiait le navigateur et le téléphone, puis les serveurs des attaquants envoyaient une attaque adaptée à l’appareil.
Des copies de sites pour attirer les visiteurs
L’objectif était de récupérer des cookies de navigation et, selon les cas, des mots de passe Wi-Fi ou un ensemble bien plus large de données personnelles. Les cookies volés pouvaient notamment permettre de réutiliser des sessions déjà ouvertes, y compris pour accéder à une messagerie. Dans son analyse, Sekoia attribue l’opération à APT29 avec un niveau de confiance « modéré à élevé ». Ce groupe est généralement associé au renseignement extérieur russe. L’attribution repose sur les cibles, les méthodes et des rapprochements techniques avec une précédente campagne.
Les pirates avaient notamment créé america250[.]holiday, une imitation du site America250, consacré au 250e anniversaire de l’indépendance américaine. Cette adresse reprenait le contenu du véritable site, america250.org, tout en y ajoutant du code malveillant. Pour le visiteur, les pages paraissaient donc parfaitement ordinaires. Sekoia avance une hypothèse : les festivités auraient pu servir de prétexte à l’envoi de fausses invitations contenant le lien piégé.
Même procédé avec theowo[.]club, qui reproduisait le site du Raffles London, un hôtel de luxe se trouvant près du ministère britannique de la Défense et de Downing Street. Les attaquants auraient pu chercher à atteindre des délégations diplomatiques ou des clients de premier plan.
D’autres sites avaient été directement compromis, dont celui d’un important producteur ukrainien de gaz. Toujours en Ukraine, les chercheurs ont également identifié un service d’analyse d’audience compromis, il était susceptible d’exposer les visiteurs de centaines de sites. Les trois voies d’infection aboutissaient au même mécanisme : examiner l’appareil, puis tenter d’en exploiter les failles sans interaction supplémentaire. Aucun bouton à presser, aucune autorisation à accepter après l’ouverture de la page.
Sekoia a récupéré trois chaînes d’exploitation, dont DarkSword sur iOS. Les données recherchées variaient selon l’attaque : cookies, informations de Chrome, mots de passe Wi-Fi ou collecte beaucoup plus étendue sur l’iPhone. Le point essentiel est que toutes les vulnérabilités utilisées étaient déjà corrigées sur les appareils correctement mis à jour. La conclusion de toute cette histoire, c’est qu’il faut installer régulièrement les mises à jour d’iOS et d’Android !