Trojan
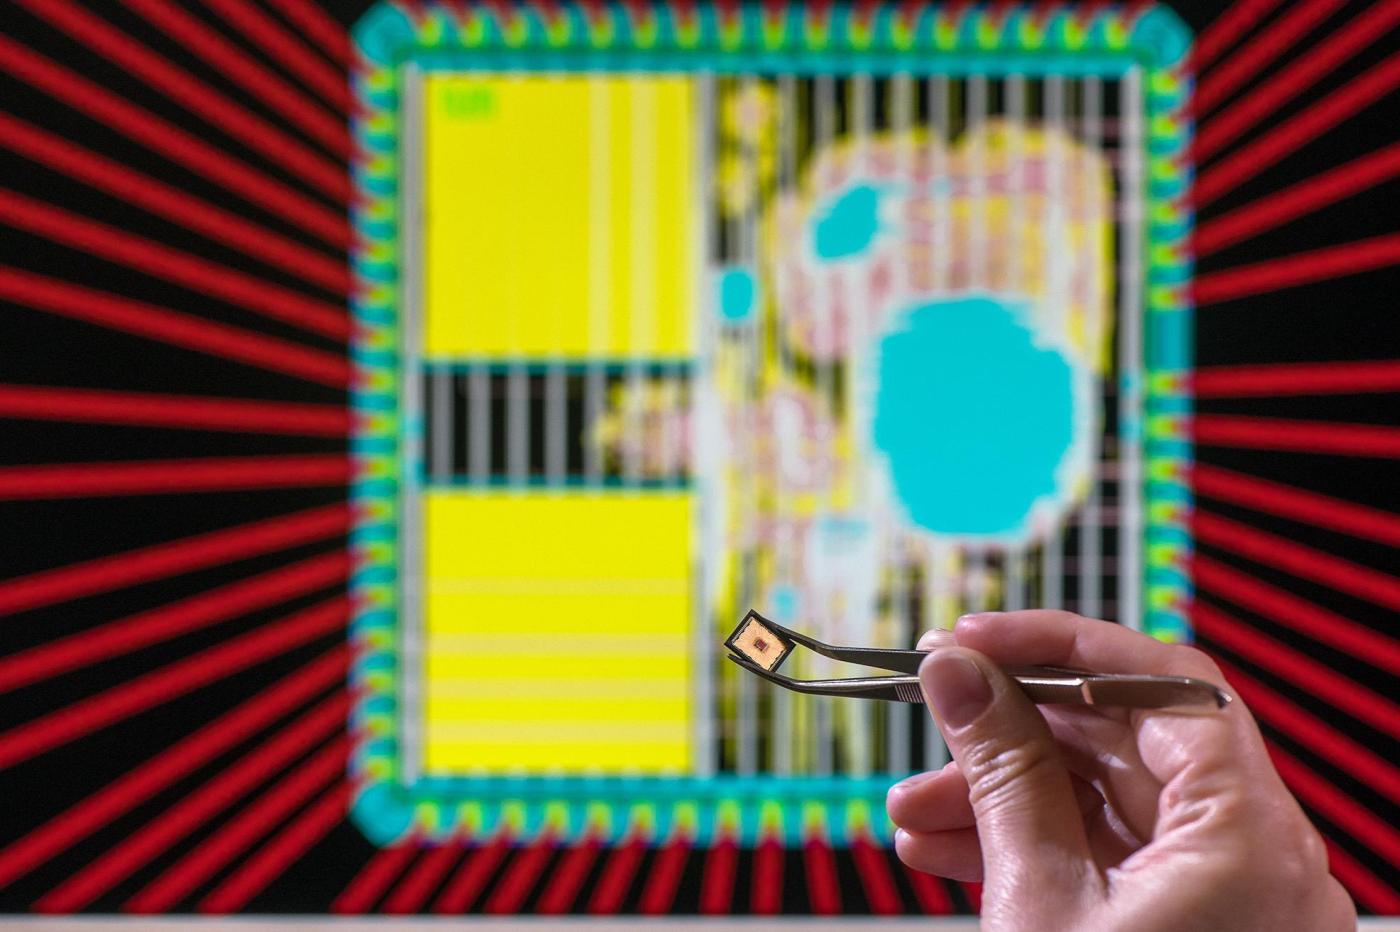
Des chercheurs étudient les malwares sur une puce “post-quantique”
Des chercheurs ont profité du protocole de test de leur nouvelle puce de cryptographie post-quantique pour y intégrer des malwares, afin de les étudier.
12 août 2021 à 12:00 · 2 minWorld of Warcraft victime d’un cheval de Troie
Les joueurs de World of Warcraft se doivent d’être sur leurs gardes. En effet, cette nuit, Blizzard a publié une alerte de sécurité. Certains joueurs ont en effet été victimes d’un trojan qui dérobe leur identifiant et leur mot de passe. Les joueurs disposant d’un Authentificator ne sont pas épargnés.
3 janvier 2014 à 14:51 · 1 minLe trojan Android impossible à supprimer qui inquiète
Les trojans sur Android, on connait. Mais celui découvert par Kasperksy est particulièrement vicieux. Baptisé Backdoor.AndroidOS.Obad.a, ce nouveau trojan inquiète l’éditeur de solution de sécurité. Et pour cause, il se transmet très rapidement entre les smartphones et est impossible à supprimer.
10 juin 2013 à 16:08 · 1 minNouvelle menace sur Android : Android.pikspam
Symantec vient de détecter et identifier un nouveau robot générateur de spams SMS surnommé Android.Pikspam, ciblant en particulier les terminaux sous Android. L’attaque perpétrée par ce robot consiste à envoyer des SMS publicitaires promouvant des versions gratuites de jeux mobiles à succès, mais également de fausses alertes vous informant que vous venez de remporter un…
20 décembre 2012 à 16:37 · 1 min28% des ordinateurs infectés par un Malware en France
C’est le cabinet d’analyse PandaLabs qui l’affirme dans son rapport trimestriel sur les malwares. Selon l’agence c’est près de 28 % des ordinateurs français qui seraient infectés par un malware. De même l’agence signale que c’est 31,63% des ordinateurs à travers le monde qui sont infectés. La palme revient à la Corée du Sud avec 57%…
9 août 2012 à 12:45 · 1 minSabPub : Apple de nouveau victime d’un trojan
Alors qu’Apple est encore en train d’en découdre avec le trojan Flashback, un nouveau malware est en train d’apparaître sur les Macs du monde entier. Portant le doux nom de SabPub, il exploite comme son grand frère une faille de Java pour atteindre sa cible. Le trojan s’active lorsque l’utilisateur clique sur un lien malveillant…
17 avril 2012 à 14:39 · 1 minTrojan Duqu : Kaspersky demande de l’aide
Duqu est un trojan qui a pour but de s’infiltrer dans le système afin de voler des informations privées. Ce trojan touche plus particulièrement l’Iran et a pour cible les centrales nucléaires iraniennes. Ce dernier donne du fil à retordre aux experts de la célèbre société Kaspersky qui est spécialisée dans la sécurité des systèmes d’information, car…
9 mars 2012 à 11:55 · 2 minGeinimi : un nouveau Trojan pour Android !
Nouvelle alerte pour les utilisateurs d’un smartphone sous Android avec un nouveau Trojan (Cheval de Troie) nommé Geinimi qui vient de faire son apparition ! Ne paniquez pas, car ce dernier a commencé à se diffuser en Chine, via des applications repackagées (Monkey Jump 2, Sex Positions, President vs. Aliens, City Defense et Baseball Superstars 2010)…
30 décembre 2010 à 19:10 · 1 minUn trojan livré avec le Samsung Wave ?
Typiquement le genre d’information qui vous casse l’ambiance : à en croire de nouveaux acquéreurs du Wave de Samsung (et ayant acheté leurs unités en Allemagne), il semble que la carte microSD d’1Go livrée avec le mobile soit infectée par le trojan Win32/Heur via le fichier slmvsrv.exe. Ce qui ne peut que nous pousser à vous…
3 juin 2010 à 10:48 · 1 min