

LDLC s’est encore fait hacker. Le revendeur lyonnais prévient ses clients par mail qu’un « acte malveillant » a permis un accès non autorisé à l’un de ses systèmes d’information. J’ai reçu le mien cette nuit et visiblement je ne suis pas le seul. C’est le quatrième incident de ce genre depuis 2021, et on se demande ce que fait le responsable sécurité des systèmes d’information ici.
Tout y passe, sauf la carte bleue
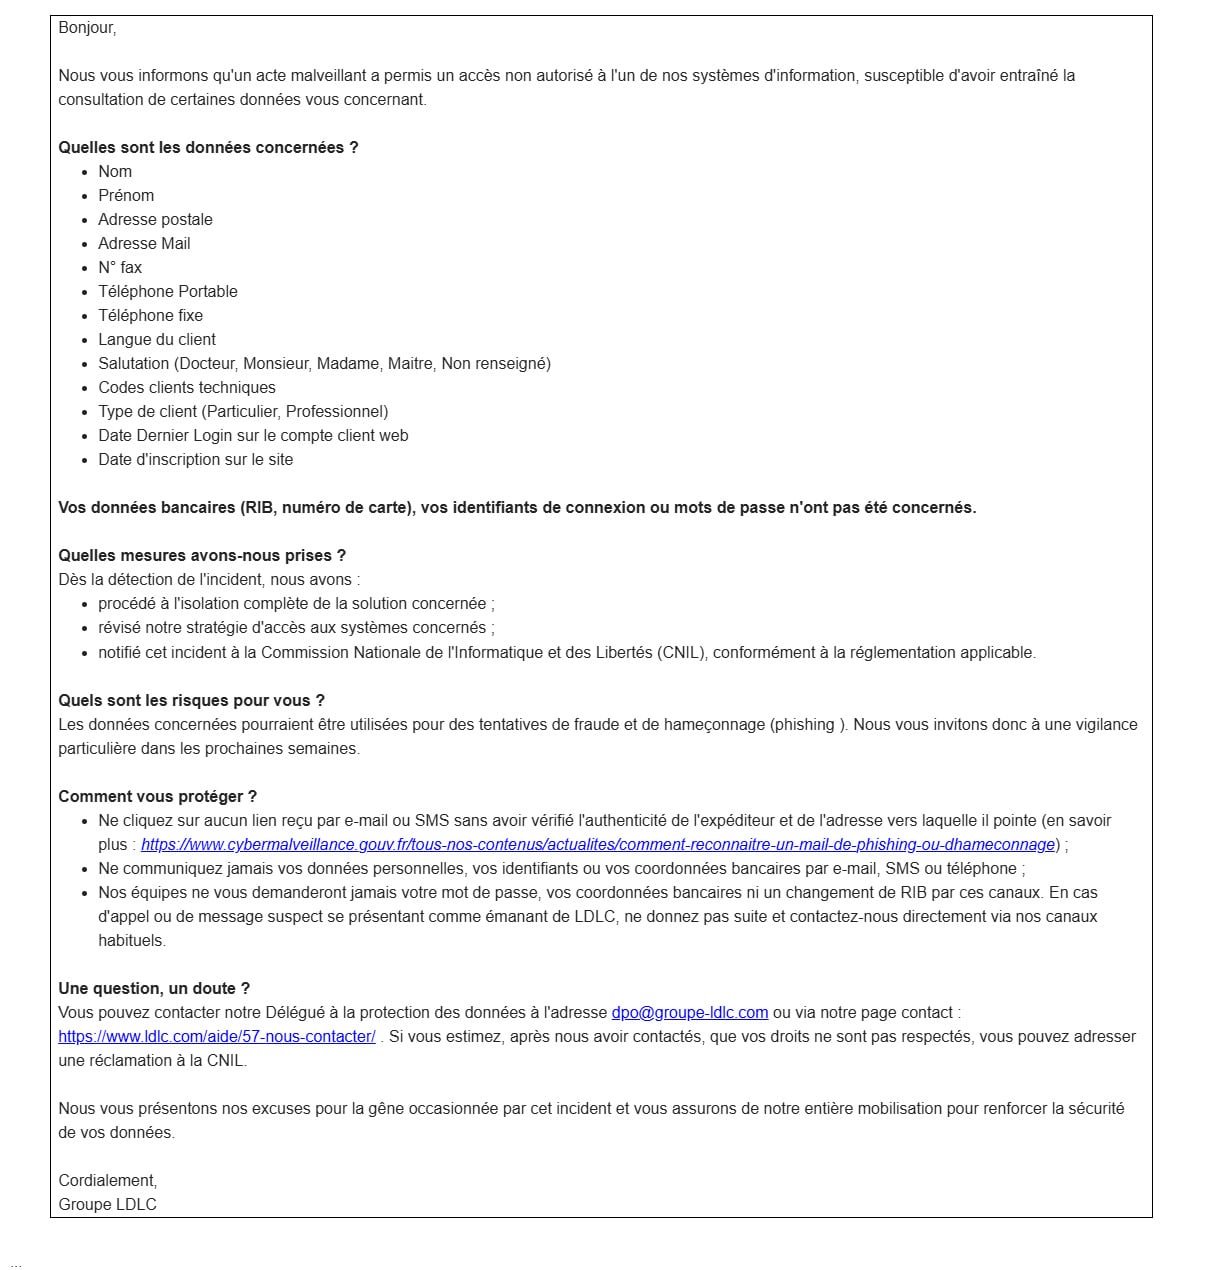
La liste des données concernées est longue. LDLC cite le nom, le prénom, l’adresse postale, l’adresse e-mail, le fax, les téléphones portable et fixe, la langue du client, la civilité, les codes clients techniques, le type de client (particulier ou pro), la date de dernière connexion et la date d’inscription. Bref, à peu près tout ce qui permet de savoir qui vous êtes, où vous habitez et depuis quand vous achetez vos barrettes de RAM chez eux.
La bonne nouvelle (tout est relatif) : selon LDLC, RIB, numéros de carte, identifiants et mots de passe ne sont pas concernés.
Ce que LDLC ne dit pas
Le mail ne précise ni la date de l’intrusion, ni la méthode utilisée, ni le nombre de clients touchés, ni qui se cache derrière l’attaque. Aucun groupe ne l’a revendiquée publiquement pour l’instant.
Le choix des mots est aussi très soigné. LDLC évoque des données « susceptibles » d’avoir été consultées. On parle donc d’une consultation possible, pas d’un vol établi. Une nuance qui rassurera les juristes, beaucoup moins les clients.
Autre détail : les envois s’étalent dans le temps. Les premiers mails sont partis vendredi, certains clients ne les ont reçus que ce week-end ou cette nuit. Si vous avez un compte LDLC et rien dans votre boîte, pas de panique, mais pas de victoire non plus.
Quatre fois en cinq ans, ça commence à faire
Petit rappel du palmarès. En 2021, le groupe Ragnar Locker avait mis en vente 29,5 Go de données internes. Puis 2024 a offert un doublé : fin février, avec le vol des données de 1,5 million de clients, puis un nouvel incident en décembre.
Et ces vieilles fuites ne disparaissent jamais vraiment. En mai dernier, un pirate a remis en vente une base LDLC de plus de 1,5 million de clients, avec des données qui remontaient en réalité à 2023 et 2024. Autrement dit, pour beaucoup de clients, ce nouvel incident vient compléter des fichiers qui circulaient déjà. Ajoutez la date d’inscription et la date de dernière connexion, et vous obtenez un profil franchement exploitable.
Le vrai danger
Personne ne va vider votre compte avec votre numéro de fax. Le problème, c’est la crédibilité des arnaques à venir. Avec votre nom, votre adresse et quelques détails sur votre compte, un escroc peut fabriquer un faux mail ou un faux SMS bien plus convaincant, en se faisant passer pour LDLC, un transporteur ou un SAV.
Imaginez un SMS qui vous appelle par votre nom, cite votre ville et vous rappelle que vous êtes « client depuis 2014 ». C’est exactement le scénario à redouter. Donc : on ne clique sur aucun lien de remboursement, de colis bloqué ou de « vérification de compte », on ne donne jamais ses coordonnées bancaires par téléphone, et en cas de doute, on passe par le site officiel en tapant l’adresse soi-même. Et si votre mot de passe LDLC sert aussi ailleurs, c’est le moment de régler ce problème.
Et la CNIL dans tout ça ?
LDLC dit avoir isolé le système concerné, revu ses accès et notifié la CNIL. Le service minimum légal. Reste à savoir si le gendarme des données ira plus loin cette fois. Il a déjà montré qu’il savait frapper fort : en janvier 2026, la CNIL a collé 42 millions d’euros d’amendes à Free et Free Mobile après leur fuite de 2024.
LDLC n’a évidemment pas le même volume de clients que Free. Mais quatre incidents en cinq ans pour un marchand qui vend du matériel informatique à des gens qui s’y connaissent, ça fait tache. On attend désormais des réponses concrètes, à commencer par un chiffre : combien de clients sont concernés ?